Атаки через SS7 і Diameter: як уразливості мереж стежать за телефоном
Сигнальні протоколи мобільних мереж SS7 і Diameter дозволяють зловмисникам відстежувати місцеперебування, перехоплювати SMS і навіть видавати себе за абонента — без доступу до самого смартфона.
BleepingComputer описав, як уразливості в сигнальних протоколах SS7 (2G/3G) і Diameter (4G/5G) дають змогу відстежувати користувачів, перехоплювати їхні повідомлення та імітувати їхню присутність у мережі.
Що таке сигнальна атака
Кожен дзвінок, SMS і сесія мобільних даних супроводжуються «сигналізацією» — службовими повідомленнями між операторами для маршрутизації трафіку й перевірки абонента. Історично ці протоколи довіряють трафіку, що нібито надходить від легітимних операторів. SS7 взагалі не передбачає надійної автентифікації, а Diameter — підтримує її на папері, але захисти часто розгорнуті частково або з відкотом до моделі взаємної довіри.
Як це працює
Отримавши доступ до глобальної сигнальної інфраструктури (через оренду чи скомпрометованого оператора), нападник може надсилати запити, які мережі трактують як достовірні. Це відкриває такі можливості:
- збір вашого IMSI за номером телефону — і подальше його використання роками;
- визначення місцеперебування в реальному часі — від ідентифікатора базової станції до координат, що зазвичай доступні екстреним службам;
- перехоплення дзвінків і SMS шляхом фальшивого «роумінгу», коли трафік перенаправляють до зловмисника;
- імітація або блокування абонента: дзвінки/SMS «від вашого імені» або відключення сервісу;
- зрив роботи мережі навмисно некоректними повідомленнями.
Усе це відбувається всередині мережі та не залишає слідів на пристрої.
Чому захисти операторів не рятують
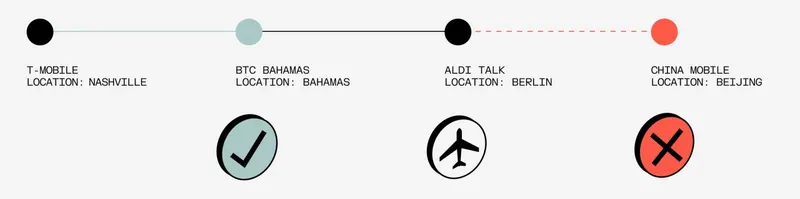
Сигнальні фаєрволи зазвичай відсікають некоректно маршрутизовані повідомлення та перевіряють «швидкість переміщення» абонента. Але ключова вада — застарілі дані про локацію. За дослідженням, представленим на Wireless Security 2025 компанією Cape, оновлення Diameter від «відвідуваної» мережі можуть надходити раз на 2–10 годин. У США та Німеччині за годину доступними є понад 250 різних мереж, тож ротація ідентичностей оператора рано чи пізно виглядає правдоподібно для фаєрвола.
Citizen Lab описав, як актор STA1 багаторазово намагався відстежити користувача, змінюючи одинадцять ідентичностей операторів у дев’яти країнах і перемикаючись між SS7 та Diameter — там, де захисти різні.
Це триває роками
Сигнальні зловживання фігурували і в кампаніях проти банківських рахунків та телеком-інфраструктури, і в комерційному стеженні по всьому світу. Відомі публічні демонстрації: перехоплення 2FA-кодів для спустошення рахунків, сюжет 60 Minutes Australia з «зламаним» телефоном конгресмена Теда Лью, а також експеримент Veritasium із викраденням дзвінків і SMS відомого техноблогера. Окремі повідомлення пов’язували використання застарілих технологій із відстеженням телефонів американських військових на Близькому Сході.
Фото: BleepingComputer