У Cursor підміняли офіційне розширення Claude Code: до 5 тис. ризикових установок
У маркетплейсі Cursor майже 11–12 годин розповсюджувалася шкідлива версія офіційного розширення Anthropic для VS Code, яка намагалася встановити SSH-бекдор.
У маркетплейсі редактора коду Cursor протягом приблизно 11–12 годин 29 жовтня поширювалась шкідлива версія офіційного розширення Anthropic — Claude Code. За оцінками компанії, під ризик потрапили до 5 000 розробників, які встановили або автоматично оновили пакет версії 2.1.313.
Що сталося
За даними Cursor, скомпрометоване розширення з номером 2.1.313 було доступне з 2:27 до 13:35 за тихоокеанським часом і розповсюджувалося з акаунта Anthropic у маркетплейсі Cursor. Незалежний дослідник Kevin Beaumont і представники компанії з безпеки Phorian підтвердили, що шкідливий пакет прийшов з офіційного каналу. Водночас Cursor заявляє, що саму шкідливу збірку Anthropic не розробляв.
Anthropic випустила оновлення 2.1.314 через кілька годин після появи 2.1.313, але публічного попередження для клієнтів поки немає. Наразі невідомо, як зловмисники отримали доступ до публікації від імені Anthropic.
Як працював бекдор
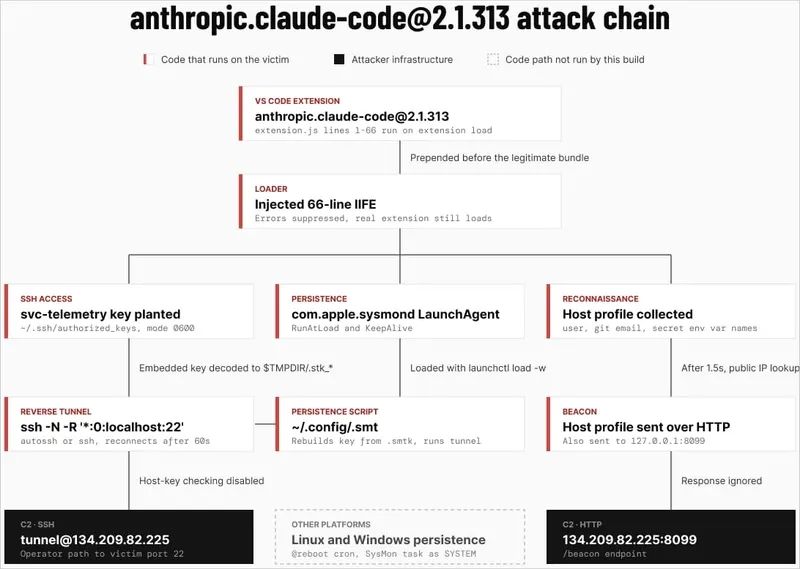
Дослідники Phorian/OpenSourceMalware виявили, що нападники додали зловмисний JavaScript-завантажувач на початку файлу extension.js, не змінюючи базову функціональність. Код запускався під час завантаження розширення без дій користувача.
- Збір системної інформації (ім’я користувача/хоста, публічна IP-адреса, Git email).
- Додавання контрольованого зловмисниками SSH-ключа, увімкнення SSH і створення зворотного тунелю.
- Закріплення у системі через macOS LaunchAgent або планувальник/скрипти запуску в Windows, із повторними спробами щохвилини.
- Передача даних про хост і статус бекдора на сервер за IP 134.209.82[.]225.
Водночас у шкідливому коді були помилки: на Windows він намагався ставити OpenSSH через /bin/sh, а на macOS перевіряв Remote Login без прав адміністратора. Через це віддалений доступ часто не встановлювався, якщо SSH-сервер не був увімкнений раніше. Попри це, телеметрія з пристроїв надсилалася.
Кого зачепило і що робити
Cursor видалив розширення, тимчасово закрив маркетплейс для аудиту, відкликав ключі доступу та допоміг відключити сервер зловмисників. Компанія не знайшла ознак компрометації інших версій чи каналів розповсюдження; інші маркетплейси (npm, Open VSX, VS Code Marketplace) не постраждали.
Користувачам, які встановили розширення у вікні інциденту, радять перевірити наявність SSH-ключа «svc-telemetry» і скористатися інструкціями Cursor з ліквідації наслідків. Для уражених машин рекомендують ізолювання, ротацію секретів, інвалідацію сесій і відновлення середовища з безпечних бекапів.
Невизначені моменти
Невідомо, як саме зловмисникам вдалося публікувати пакет під іменем Anthropic та чи було скомпрометовано системи Cursor або Anthropic. Також у джерелах відрізняється написання назви фірми-дослідника (Phorian/Phorion).
Фото: BleepingComputer