Zero-day SignDrop у Windows: підвищення прав до SYSTEM і обхід захисту AV
Дослідник Abdelhamid Naceri оприлюднив експлойт SignDrop, який дозволяє отримати системні привілеї в Windows, обходячи самозахист антивірусів. Microsoft готує виправлення.
Безпековий дослідник Abdelhamid Naceri (Nightmare Eclipse) оприлюднив zero-day експлойт SignDrop, що дозволяє зловмисникам підвищити привілеї до рівня SYSTEM у Windows.
Як працює SignDrop
SignDrop зловживає логікою пом’якшення, яке Microsoft додала у жовтні 2025 року для захисту від атак на вразливості в драйвері Common Log File System (CLFS). За словами Naceri, перевірки доступу на початку створення нового лог-файла виконуються коректно, але їх можна обійти, якщо інший, привілейований процес пізніше відкриє цей файл.
Таким чином можна змусити привілейовані процеси на кшталт Windows Defender відкрити файл, після чого система створить пов’язаний файл автентифікації ".cnpf" із правами SYSTEM і з початковими дозволами доступу. З погляду драйверів самозахисту антивірусів запит виглядає легітимним, тож механізми tamper protection обходяться.
Кого зачіпає і як перевірити
За оцінкою дослідника, у зоні ризику близько 80% інсталяцій Windows. Експлойт перевірено на Windows 11 26H2, Windows 11 26H2 Experimental і Windows Server 2025 Experimental. Водночас SignDrop не спрацьовує на всіх машинах.
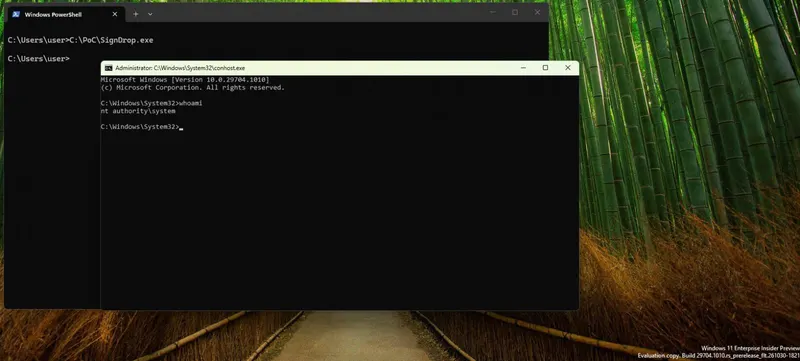
Naceri радить запустити proof-of-concept (PoC), щоб пересвідчитися у вразливості пристрою: якщо з’являється оболонка з правами SYSTEM — система вразлива. Також можна подивитися режим автентифікації CLFS у реєстрі за шляхом HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode: значення 0 (learning mode) або 1 (enforcement mode) свідчать про вразливість.
Чи є виправлення
Наразі рішення немає — дослідник радить чекати патча від Microsoft. Вимикати пом’якшення CLFS небезпечно, адже це знову відкриє шлях до експлойтів пошкодження пам’яті.
Контекст
Naceri, який називає себе колишнім співробітником Microsoft, від весни оприлюднив низку інших нульових днів у Microsoft Defender, BitLocker та компонентах Windows (зокрема BigDiskBuster, ShieldCrash, ShieldBreak, LegacyHive, RoguePlanet, BlueHammer, RedSun, YellowKey, GreenPlasma, MiniPlasma, UnDefend). Частину з них Microsoft уже виправила (зокрема ShieldBreak, RoguePlanet, YellowKey, GreenPlasma і MiniPlasma), а інші досі залишаються без офіційних латок.
Фото: BleepingComputer