Turla шпигує за урядовими поштовими серверами через новий набір Cereal
Дослідники ESET виявили в кінці 2025 року новий набір шкідливих інструментів Cereal від Turla, що непомітно перехоплює листи на Microsoft Exchange у держустановах.
Російське угруповання Turla застосовує новий інструментарій Cereal для шпигунства на серверах Microsoft Exchange у державних організаціях; кампанію описала ESET, зафіксувавши атаки в Казахстані та Румунії наприкінці 2025 року.
Що сталося
Спершу ESET виявила модульний .NET‑малвар на сервері урядової установи Казахстану, а за місяць — той самий набір у румунському відомстві. Там інструменти вибірково збирали листування з представниками НАТО та ЄС. Turla, також відома як Snake, Secret Blizzard і Waterbug, пов’язана з ФСБ РФ і понад два десятиліття веде кібершпигунські операції.
Як працює Cereal
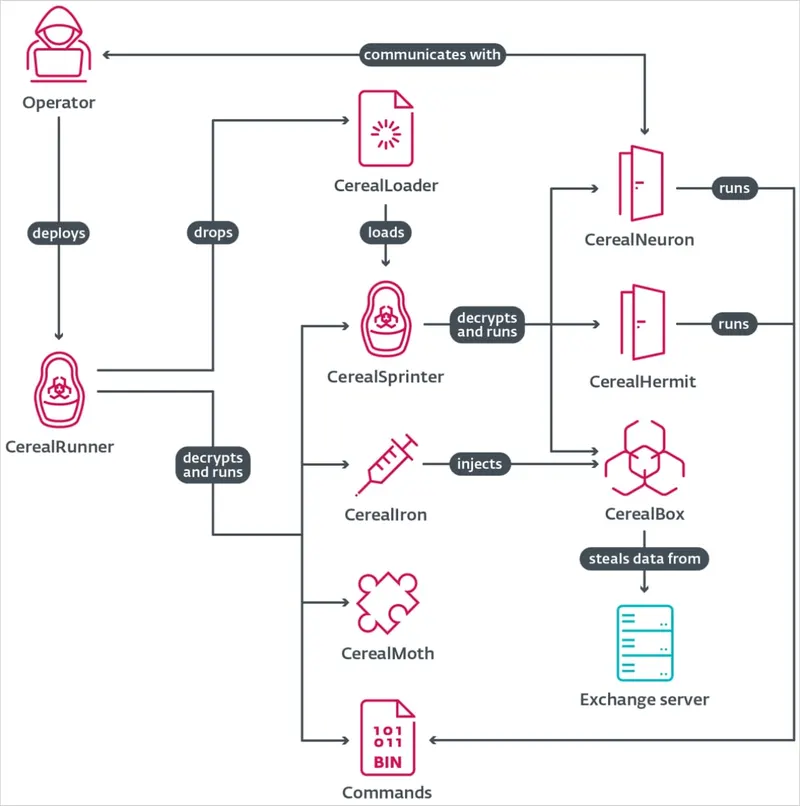
Ключовий компонент CerealBox впроваджується у процес Exchange EdgeTransport.exe й перехоплює обробники чинних транспортних агентів. Завдяки виконанню команд у пам’яті малвар може переглядати вміст пошти без реєстрації нового агента та без збоїв у доставці листів.
Зловмисники налаштували вибірковий збір повідомлень із вкладеннями .DOC, .DOCX і .PDF та за окремими критеріями відправника, одержувача й теми. Інший модуль, CerealNeuron, чекає зашифрованих веб‑запитів на шляхах, схожих на легітимні служби Exchange, перевіряє й розшифровує їх, а далі запускає CerealRunner — оболонку для виконання потрібного коду.
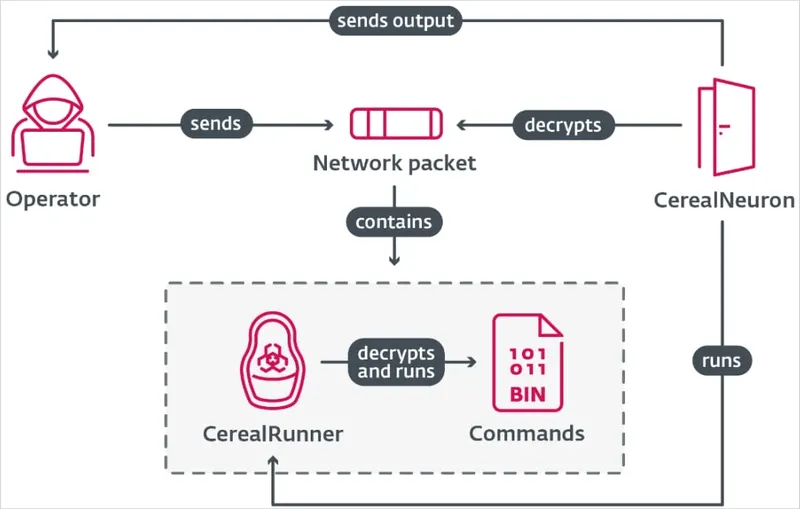
Команди включають отримання листів із Exchange, запити до Active Directory (користувачі, групи, DNS‑записи), добування локальних облікових даних, читання чи видалення файлів. ESET відзначає велику кількість майже ідентичних бінарників під окремі завдання — це вказує на внутрішній фреймворк автоматизації збирання й пакування модулів та зрілу, модульну архітектуру платформи.
Стелс і керування
ESET не зафіксувала зовнішню C2‑інфраструктуру: скомпрометований Exchange‑сервер виступає єдиною точкою керування. Варіант CerealHermit позбавлений мережевих можливостей і читає команди з зашифрованих файлів на диску — ймовірний резервний канал на випадок недоступності веб‑шляху Neuron; як саме команди потрапляють на сервер і як забираються результати, дослідники не уточнили.
Навіщо це зроблено
За даними компанії, Cereal спроєктований для тривалого прихованого стеження: мінімальний слід на диску, виконання в пам’яті, опора на інфраструктуру, яку складніше виявити й заблокувати. Розробники зловживають механізмами .NET, зокрема кешем нативних образів, щоб працювати всередині легітимних процесів. ESET оприлюднила розширений список індикаторів компрометації.
Фото: BleepingComputer