Зламані ключі UpdraftCentral: масова компрометація сайтів на WordPress
Компанія TeamUpdraft повідомила про несанкціонований доступ до своєї інфраструктури, через що зловмисники отримали ключі UpdraftCentral і вже використовують їх для бекдору сайтів на WordPress.
TeamUpdraft, розробник популярних плагінів для резервного копіювання й безпеки WordPress, зафіксував злам інфраструктури 17–18 жовтня, що призвів до компрометації клієнтської бази та ключів підключення UpdraftCentral.
Що сталося
За даними компанії, зловмисник отримав доступ до даних клієнтів і білінгу, історії замовлень, а також до хешів паролів, налаштувань двофакторного захисту та ключів підключення для UpdraftCentral, UpdraftVault і UpdraftClone. Платіжні дані не зберігалися, файли й завантаження плагіна UpdraftPlus не постраждали. Самостійно розгорнуті інстанси UpdraftCentral не зачеплено.
TeamUpdraft заявляє, що доступ перекрито, всі акаунти примусово виведено із сесій, ключі та облікові дані замінено.
Масштаб і тактика атаки
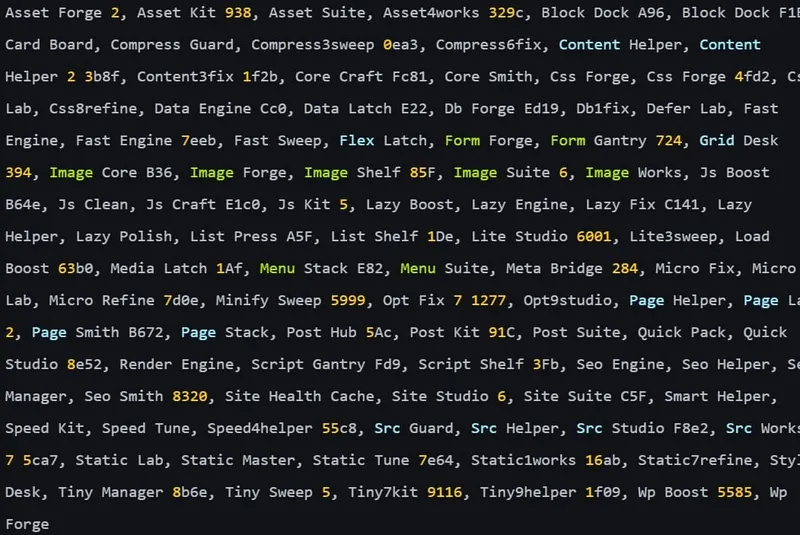
Орієнтовно 10% інсталяцій UpdraftPlus мають ключ UpdraftCentral або Migrator — це близько 400 000 сайтів у зоні ризику. За даними Patchstack, з 18 жовтня 15:32 UTC зловмисники почали використовувати викрадені ключі для виконання довільного коду та створення обліковок із правами адміністратора. Дослідники зафіксували щонайменше 99 шкідливих плагінів, замаскованих під інструменти обслуговування на кшталт “Site Health Cache”.
Ранні варіанти бекдору були зламані через помилку в коді, однак Nethemba описує новішу версію, що дає можливість створювати привілейовані акаунти або входити як чинні адміністратори. Компанія повідомила про атаки на три власні сайти: на двох шкідливі плагіни встановилися успішно, причому команди були підписані валідними приватними ключами панелі UpdraftCentral.
Хто під загрозою
Nethemba зазначає, що всі три їхні сайти працювали на WordPress 7.1.3 та UpdraftPlus 2.26.11, який має виправлення червневої вразливості CVE-2026-10795. Компанія підкреслює, що сервери безпосередньо не зламувалися — вхід здійснювали через канал віддаленого керування UpdraftCentral із чинними ключами.
Що робити адміністраторам
- Оновити UpdraftPlus до версій 1.26.13 (безплатна) або 2.26.13 (Premium) і новіших. Початковий реліз 1.26.12/2.26.12 мав видаляти ключі UpdraftCentral Cloud, але цьому завадив баг.
- На кожному сайті видалити ключі підключення: Settings → UpdraftPlus Backups → Advanced Tools → UpdraftCentral → Manage existing keys.
- Перевидати облікові дані для сховищ і повторно авторизувати підключення, якщо доступ здійснювався через UpdraftCentral.
- Перевірити логи й файли за індикаторами компрометації від TeamUpdraft, Patchstack і Nethemba.
- У разі зламу відновитися з «чистих» резервних копій, змінити пароль облікового запису TeamUpdraft, відкликати всі сесії та скинути метод двофакторного захисту.
Фото: BleepingComputer