GMO Internet просить клієнтів вимкнути ПК через загрозу ransomware
Після зламу сервісу Onamae Desktop Cloud компанія попередила про можливий запуск шифрувальника та підтвердила публікацію викрадених даних.
GMO Internet Group закликала клієнтів від'єднати комп'ютери від інтернету та повністю їх вимкнути на тлі загрози запуску ransomware після кібератаки на хмарний VPS-сервіс Onamae Desktop Cloud.
Що сталося
За даними компанії, вторгнення в інфраструктуру виявили 20 жовтня. Потенційно шкідливе ПЗ могло бути встановлене на серверах до 26 739 клієнтів. Щоб знизити ризики, GMO тимчасово зупинила роботу частини серверів і обмежила доступність сервісів, розпочавши розслідування разом із Trend Micro.
Компанія запевнила, що платіжні дані не були розкриті. Водночас могли постраждати облікові дані MetaTrader 4/5 (MT4/MT5) та дані торгових рахунків — користувачам порадили змінити паролі та завершити активні сесії.
Ескалація атаки
GMO підтвердила викрадення даних і вимогу викупу на ¥8 млрд ($50 млн), від якої відмовилася. 26 жовтня компанія попередила, що зловмисники планують оприлюднити записи клієнтів і активувати «закладений» раніше шифрувальник на серверах користувачів.
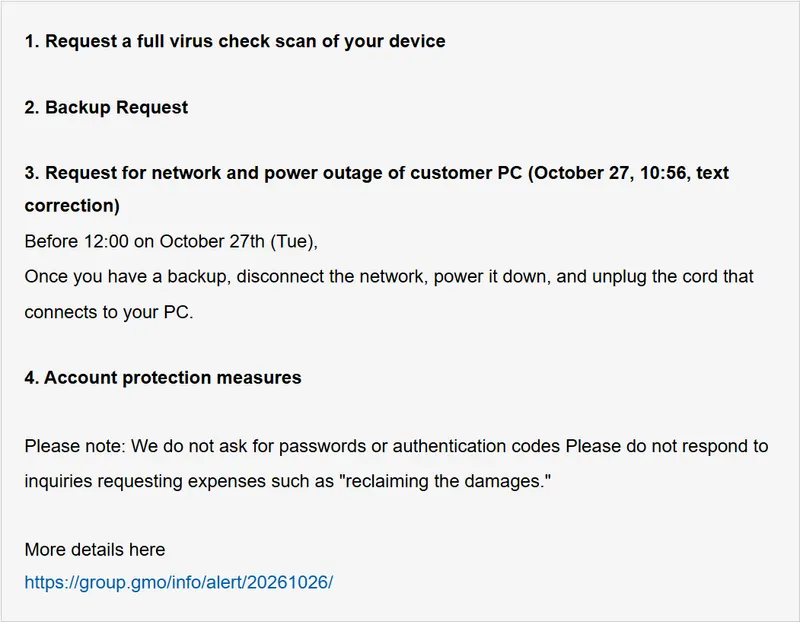
Наступного дня клієнтів попросили до полудня від'єднати ПК від мережі, вимкнути їх і відключити всі кабелі, поки триває відновлення сервісів.
Інструкції для клієнтів
- Створити резервні копії критично важливих даних.
- Від'єднати мережеві підключення, вимкнути ПК і фізично від'єднати кабелі.
- Сканувати системи на наявність шкідливого ПЗ.
- Змінити паролі MT4/MT5 і завершити активні сесії.
GMO повідомила, що перевіряє клієнтські системи на наявність шкідників і запропонувала еквівалентні заміни ПК тим, чиї пристрої постраждали від можливого шифрувальника.
Витік даних і компенсації
Сьогодні компанія підтвердила публікацію даних компанії та клієнтів і перевіряє їхню автентичність. Для користувачів, чиї відомості були розкриті, GMO розгляне додаткові виплати. Загалом оголошено компенсацію ¥5 000 (близько $30) кожному клієнту за спричинені незручності.
За наявною інформацією, погроза запуску ransomware так і не була реалізована на клієнтських машинах. GMO застерегла користувачів і медіа від поширення викрадених матеріалів і заявила про готовність до правових дій, водночас підтвердивши відмову сплачувати викуп.
Фото: BleepingComputer