FBI та європейські партнери вилучили домен Virtualine — «bulletproof» хостинг для кіберзлочинців
Правоохоронці США вилучили основний домен Virtualine — сервісу «куленепробивного» хостингу, що рекламувався на кіберфорумів і підтримував фішинг, спам та інші нелегальні схеми.
Правоохоронці США вилучили основний домен Virtualine (virtualine.net) — сервісу «bulletproof» хостингу, який просували на кіберкримінальних форумах для прикриття незаконної діяльності. Операцію координували FBI та Мін’юст США за участі поліції Нідерландів і Німеччини, британського NCA та приватних партнерів OverRIPE і Lumen.
Що відомо про Virtualine
За даними Мін’юсту США, Virtualine надавав послуги для «illegal/black hat activities» — від фішингу, спаму і кардінгу до сканування портів. Сервіс також працював під назвами Secury, Massgod, Spamhouse, Lanedo та Omegatech і обіцяв ігнорувати претензії та запити від правоохоронців й інших органів.
Попри декларовану заборону на дитячий контент, влада стверджує, що оператор свідомо хостив форум, який пропагував матеріали сексуального насильства над дітьми, і ігнорував неодноразові повідомлення від правоохоронців, NCMEC та адвоката постраждалої. Після зростання тиску, за даними Мін’юсту, Virtualine допоміг адміністраторам запустити новий сайт і досі його розміщує.
Адміністратор Virtualine спростував це в відкритому листі на новому сайті virtualine.org (лист зафіксувала компанія Silent Push), заявивши, що звинувачення потребують неупередженого розслідування, а сексуальна експлуатація дітей є «злочином проти людяності».
Криптоплатежі та відмивання коштів
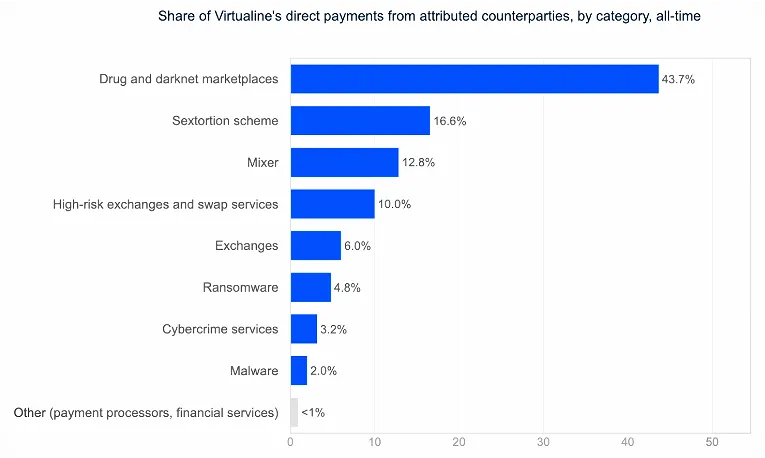
За даними Chainalysis, Virtualine приймав прямі платежі в біткоїні на некастодіальні гаманці, що дозволяло клієнтам уникати комплаєнсу криптобірж. Аналітики пов’язали адреси сервісу з операторами програм-вимагачів, інфостілерами, російськомовними кіберфорумами, нелегальними крамницями, шахрайськими схемами та фішинг-платформами. Компанія зазначає, що кошти згодом «відмивалися» для приховування походження.
TRM оцінює, що на групи з ransomware припадало близько 5% фінпотоків Virtualine, тоді як приблизно 44% надходили від російського наркоринку. Вагомими джерелами коштів були також масштабна схема сексторшену та криптоміксер. Цьогоріч Virtualine отримував платежі й від інфостілера StealC, що свідчить про сталий фінансовий зв’язок.
Обшуки в Нідерландах і наслідки
Поліція Нідерландів повідомила про вилучення десятків фізичних серверів у провінції Лімбург, через що сотні віртуальних серверів було вимкнено. Слідчі відновили дані більш ніж 3 000 клієнтів Virtualine, і щодо них уже тривають подальші дії.
За даними нідерландської сторони, платформа щонайменше з 2022 року сприяла операціям з ransomware, ботнетами, інфостілерами, фішингом та розповсюдженням дитячої порнографії. Попри те, що частина інфраструктури ще онлайн, дослідники фіксують низьку видимість маршрутизації її мережевих префіксів — значна частина ресурсів може бути недоступною.
Міжнародна координація
Вилучення домену virtualine.net здійснило FBI в межах міжнародного розслідування за участі Polizei Hessen, Politie Midden-Nederland, британського National Crime Agency, а також приватних партнерів OverRIPE та Lumen.
Фото: BleepingComputer