Дослідники: викрадені ключі в Docker Hub зловмисники забирають за секунди
API‑ключі та облікові дані, що випадково опиняються в публічних образах Docker Hub, знімають і зловживають ними майже миттєво — інколи менш ніж за 8 секунд.
Двоє науковців зі Stony Brook University показали, що витеклі у публічних контейнерних образах ключі до AWS, OpenAI та Anthropic викрадають і починають використовувати протягом секунд після публікації; результати представили на конференції ACM CCS.
Як проходив експеримент
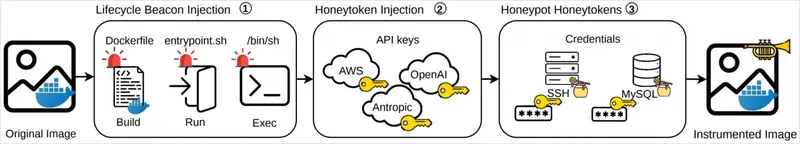
Дослідники Billy Tsouvalas і Nick Nikiforakis розмістили 300 «медових» образів у восьми публічних реєстрах контейнерів, підклавши туди тестові ключі API та фіктивні SSH і базові облікові дані. Вони відстежували будь-які звернення до ключів і події збірки, запуску чи відкриття shell.
За чотири місяці їхні образи завантажили понад 75 000 разів, а підставні AWS‑ключі отримали понад 140 000 API‑викликів із 5 000 унікальних IP‑адрес.
Що виявили сканери
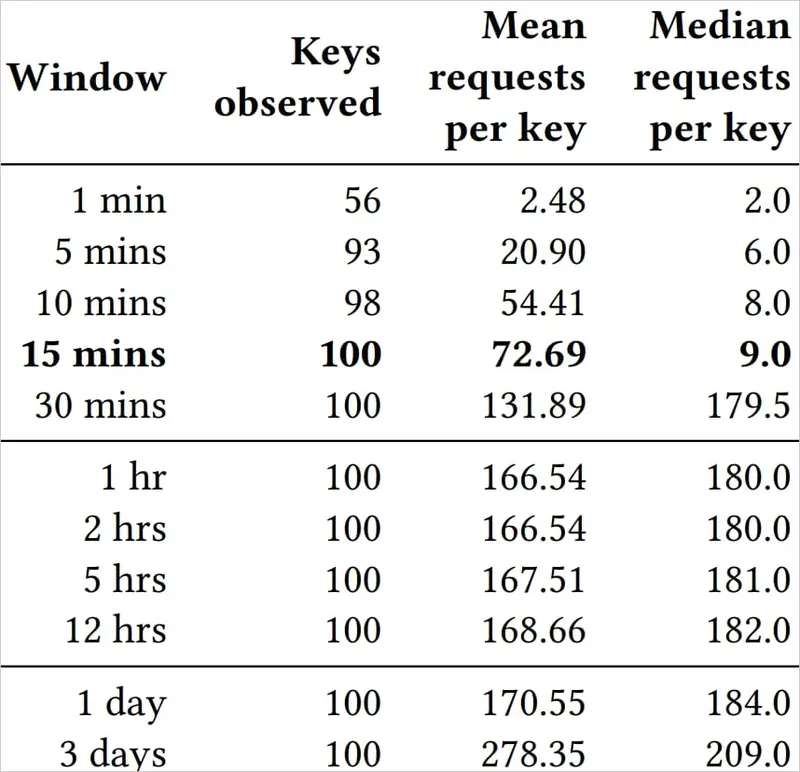
Найшвидше зафіксоване використання підставного AWS‑ключа сталося через 7,86 с після публікації образу в Docker Hub. Медіанний час першого звернення становив 51,19 с, і всі 100 AWS‑ключів використали впродовж 15 хвилин.
Ключі OpenAI та Anthropic одразу перехоплювали, щоб вичерпати баланс тестових акаунтів. Майже вся активність стосовно AWS ішла через Docker Hub; з інших реєстрів зловживання помітили лише в Harbor.
Як саме крадуть секрети
Моніторинг рідко фіксував фактичний запуск образів. Звідси висновок: автоматизовані сканери, які дослідники узагальнено назвали «ContainerBots», здебільшого виконують статичний аналіз — розпаковують шари образів або використовують API реєстру, щоб витягнути файлову систему, не інстанціюючи контейнер.
Що радять робити
Експозиція секретів у контейнерних образах — поширена проблема, а відкликання витеклих ключів потребує значних зусиль і координації. Автори пропонують, щоб Docker Hub перевіряв образи на наявність секретів до їх публікації та попереджав видавців, а також обмежив або урізав частоту доступу до публічної стрічки нещодавно опублікованих чи оновлених образів, щоб ускладнити масове сканування.
Реакція платформи
За словами Tsouvalas, у травні команда повідомила Docker про знахідки та передала повну наукову роботу. Окрім підтвердження отримання, подальшого зворотного зв’язку не було. Додатковий маломасштабний тест у серпні не показав жодних змін або захисних механізмів на платформі.
Фото: BleepingComputer