CTM360: хвиля фейкових «подарункових карт» через соцмережі
CTM360 оприлюднила звіт про глобальну кампанію шахраїв, які під виглядом розіграшів подарункових карт змушують користувачів проходити нескінченні «перевірки» та оформлювати платні підписки.
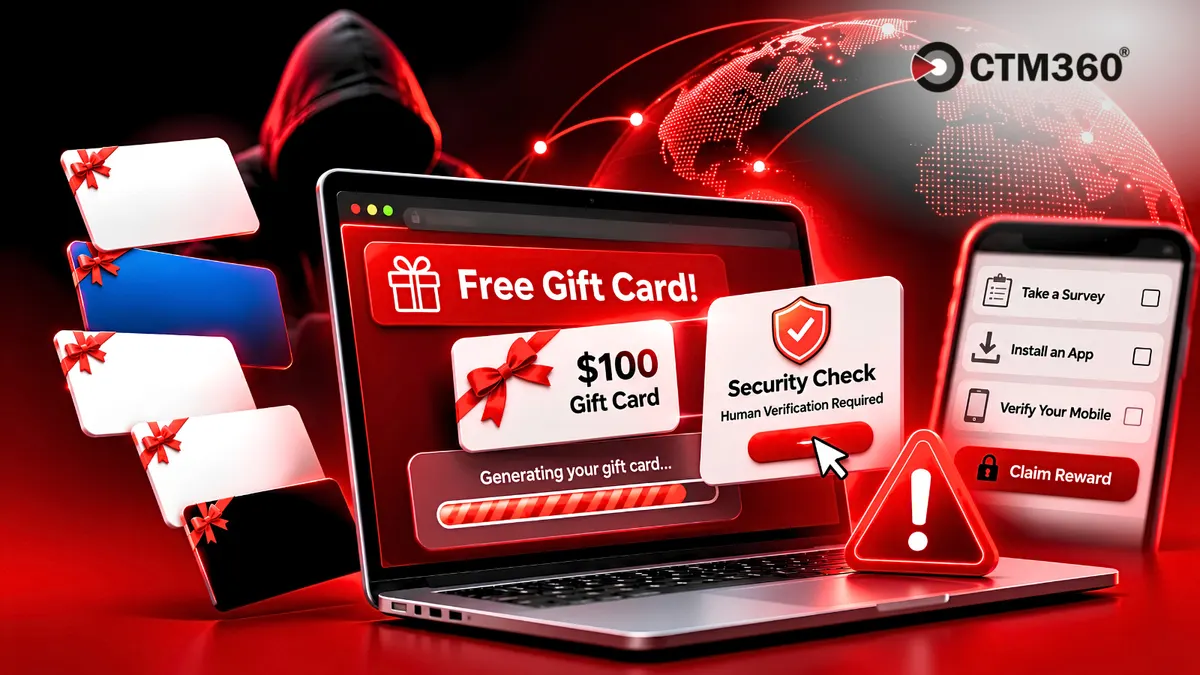
CTM360 повідомила про масштабний сплеск шахрайських «порталів винагород», що маскуються під розіграші подарункових карт від відомих брендів і розповсюджуються через соцмережі.
Масштаб і бренди-мішені
За даними компанії, виявлено понад 1 000 інцидентів, пов'язаних із повторюваною кампанією. Зловмисники підміняють сторінки від імені популярних ритейлерів і платформ, зокрема PlayStation, Sephora, SHEIN, Walmart та Amazon.
Щоб підвищити довіру, шахраї активно використовують спонсоровані оголошення, вірусні пости з «розіграшами» та вигадані рекомендації від відомих інфлюенсерів і селебріті — наприклад, MrBeast чи Alix Earle. Інфраструктура побудована модульно: бренд, «обличчя» кампанії та домен легко замінюються без переробки ядра схеми.
Як працює схема
Після кліку на оголошення користувача перенаправляють на фальшивий портал винагород. Такі сайти копіюють логотипи й кольори бренду, показують підроблені лічильники учасників, таймери та «свідчення переможців».
Коли жертва обирає номінал карти, з’являється анімація «генерації» коду, а потім — частково замаскований код (на кшталт XXXX-XXXX-7F3A-XXXX). Перед нібито повним розкриттям пропонують пройти «перевірку безпеки» або «верифікацію людини».
«Перевірка» як пастка монетизації
За спостереженнями CTM360, ця «перевірка» веде у так звану «пастку 10» — нескінченний цикл дій, що приносить дохід організаторам. Користувачів змушують:
- заповнювати опитування, вікторини та рекламні пропозиції;
- встановлювати небажані сторонні застосунки чи розширення браузера;
- оформлювати платні мобільні підписки через механізми білінгу операторів.
Навіть після виконання умов винагорода не надається: сайт позначає крок як «незавершений» і спрямовує до наступної пропозиції. У всіх протестованих потоках жодних карт не видавали.
Афілійні редиректи і ризики
Кампанія працює за моделлю обсягів і конверсій, а не класичного фішингу. CTM360 зафіксувала редиректи через афілійні трекінгові URL з параметрами на кшталт offer_id та aff_id — це прив’язує дії жертви до акаунта зловмисника в партнерській мережі. Коли користувач вводить номер телефону і підтверджує OTP для підписки, організатор отримує комісію.
Для користувачів наслідками стають витік особистих даних, неочікувані списання за мобільні послуги та сплеск спаму. Для компаній це — зловживання довірою до бренду в масштабах масових афілійних конверсій. Публікація BleepingComputer зі звітом позначена як «Sponsored and written by CTM360».