Binance заперечує злам після заяв про продаж даних 335 млн користувачів
Криптобіржа Binance спростувала повідомлення про новий витік після того, як зловмисник під ніком «ShinyHunters» запропонував на форумі «дані» 335 млн користувачів.
Binance заявила, що не виявила ознак зламу своїх систем після появи на підпільному форумі оголошення про продаж нібито викрадених записів 335 млн користувачів, опублікованого користувачем під псевдонімом «ShinyHunters».
Що стверджує зловмисник
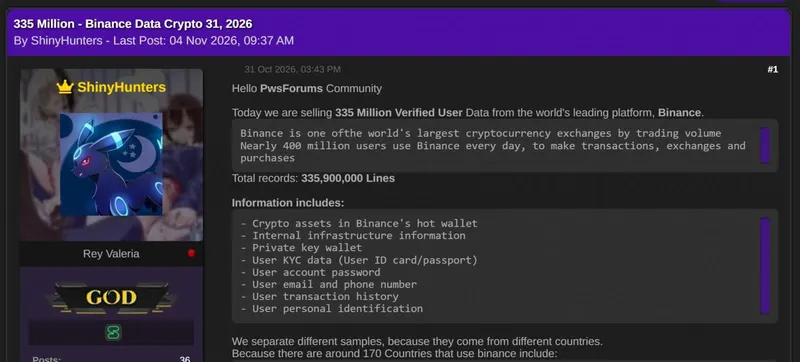
У публікації на новому кіберзлочинному форумі автор запропонував за $900 000 «пакет» даних, до якого начебто входять документи KYC, внутрішня інформація інфраструктури, паролі до акаунтів, приватні ключі криптогаманців, історія транзакцій, електронні адреси та номери телефонів. Там само пролунала вимога до Binance «заплатити або дані буде злито».
Інші користувачі форуму поставилися до заяви скептично, зокрема запитуючи, чому продавати дані, якщо «ви нібито маєте приватні ключі до всіх гаманців».
Позиція Binance
Представник компанії повідомив BleepingComputer, що жодних доказів компрометації не знайдено, і назвав оголошення, ймовірно, шахрайством. За даними компанії, минулі подібні «зливи» часто виявлялися збірками інформації, викраденої інфостілерами з пристроїв самих користувачів, а не наслідком зламу систем Binance.
Binance також вказала на невідповідності в заяві зловмисника: біржа не зберігає приватні ключі до зовнішніх гаманців користувачів, не тримає паролі у відкритому вигляді та більше не працює в деяких юрисдикціях, які згадуються в записі на форумі.
Контекст
Попри заперечення цього конкретного інциденту, Binance закликала користувачів ніколи не ділитися паролями, кодами 2FA, seed-фразами та приватними ключами, а також остерігатися фішингу.
На тлі цієї історії BleepingComputer нагадує, що минулого тижня Binance підтвердила інший інцидент: співробітника нібито обманом змусили встановити шкідливе ПЗ під час фейкової співбесіди, після чого зловмисники викрали близько $6,34 млрд у криптовалюті, скомпрометувавши інфраструктуру гаманців компанії. За даними ФБР, за цим стоїть угруповання TraderTraitor, також відоме як Lazarus Group, Jade Sleet та APT38, яке раніше пов’язували з масштабними крадіжками в криптосекторі, включно з інцидентом Bybit у лютому 2025 року на $1,5 млрд.
Фото: BleepingComputer