3AM атакував мережу шкіл у Британії: Bitdefender підозрює участь ШІ
Афілійований із 3AM зловмисник зашифрував близько 37 комп’ютерів у шкільній мережі у Великій Британії. Дослідники Bitdefender вважають, що під час операції могли використовуватися інструменти штучного інтелекту.
У вересні мережа шкіл у Великій Британії стала жертвою 3AM: зловмисник зашифрував приблизно 37 із майже 50 машин, до яких дістався з некерованого хоста. Bitdefender повідомляє про ознаки автоматизації з використанням ШІ.
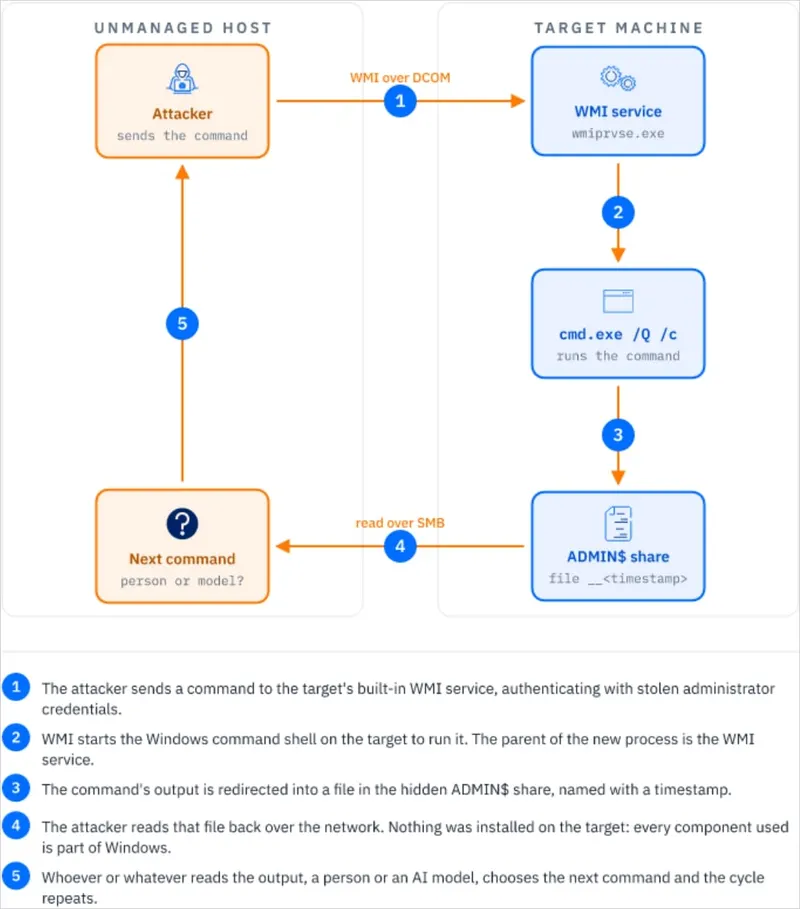
Розслідування Bitdefender
Аналітики помітили послідовності повторюваних команд із незначними змінами, що запускалися з інтервалами близько 40–100 секунд. На їхню думку, це схоже на «агентний цикл» із залученням ШІ або автоматизованого агента. Водночас компанія наголошує, що не мала доступу до машини нападника, тож не може підтвердити, яка саме модель використовувалася, чи працювала вона локально або віддалено, і чи копіювала людина інструкції між інструментами.
Як відбувалася атака
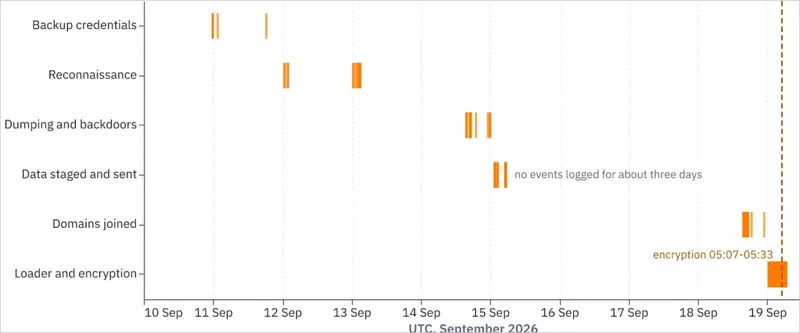
Злочинна активність тривала з 10 до 19 вересня; спосіб початкового доступу встановити не вдалося. Далі нападник послідовно розширював контроль над інфраструктурою:
- модифікованим публічним інструментом PowerShell витягав і розшифровував облікові дані з трьох серверів резервних копій Veeam;
- копіював базу даних Chrome з паролями;
- застосовував Mimikatz і дамп пам’яті LSASS для подальшого вилучення облікових записів;
- картував зв’язки доменів і шукав у папках скриптів входу згадки про інші школи;
- створив два бекдорні доменні акаунти адміністратора з іменами ‘library’ і ‘svc_bkpmon’;
- викрав фінансові дані з уражених машин;
- налаштував двосторонні довіри між трьома раніше розділеними доменами Active Directory, щоб розширити охоплення;
- на фінальному етапі намагався видалити захист Sophos і Bitdefender, стерти системні резервні копії та розгорнути шифрувальник 3AM на Rust — це вдалося приблизно у 37 випадках.
Хто такі 3AM
3AM з’явився у 2023 році та привернув увагу, коли його Rust-шифрувальник використали після блокування LockBit. Дослідників пізніше пов’язували операцію з угрупованнями Conti та Royal; афілійовані виконавці помічені в email-бомбардуваннях і підроблених дзвінках «служби підтримки» для проникнення в мережі. Серед помітних жертв — Kootenai Health, де у серпні 2024 року витікли дані понад 464 000 пацієнтів.
Контекст
Попри невизначений масштаб залучення ШІ у цьому інциденті, Bitdefender вбачає активні експерименти нападників з такими інструментами. Цього ж дня NCSC у Великій Британії опублікувала звіт «The State of the Cyber Nation», закликаючи критичну інфраструктуру готуватися до атак-вимагачів із підтримкою ШІ до 2028 року.
Фото: BleepingComputer