Витік даних у Harvard: Have I Been Pwned підтвердив 850,5 тис. акаунтів
Сервіс Have I Been Pwned проаналізував злив зломлених систем Harvard та нарахував 850,5 тис. уражених акаунтів. Злам пов’язаний із підсистемами Alumni Affairs and Development, інцидент виявили 18 листопада 2025 року.
Have I Been Pwned підтвердив, що злом ІТ-систем Harvard University торкнувся 850,5 тис. акаунтів, пов’язаних з роботою підрозділу Alumni Affairs and Development. Інцидент університет виявив 18 листопада 2025 року.
Що сталося
За даними університету, зловмисники отримали доступ до персональної інформації студентів, випускників, донорів, співробітників і викладачів. Йдеться про email-адреси, телефони, домашні та робочі адреси, записи відвідування подій, деталі пожертв і «біографічні відомості, пов’язані зі збором коштів та взаємодією з випускниками».
Віцепрезидентка та CIO Гарварду Klara Jelinkova наголосила, що в зламаних системах не зберігалися номери Social Security, паролі, дані платіжних карток або фінансова інформація.
Оцінка масштабів витоку
Have I Been Pwned проаналізував архів, оприлюднений зловмисниками, і підтвердив експозицію даних 850,5 тис. акаунтів. При цьому сервіс також зазначив про 851 тис. унікальних email-адрес у системах для випускників і фандрейзингу — формулювання частково різняться, але вказують на подібний масштаб інциденту.
Хто заявив про атаку
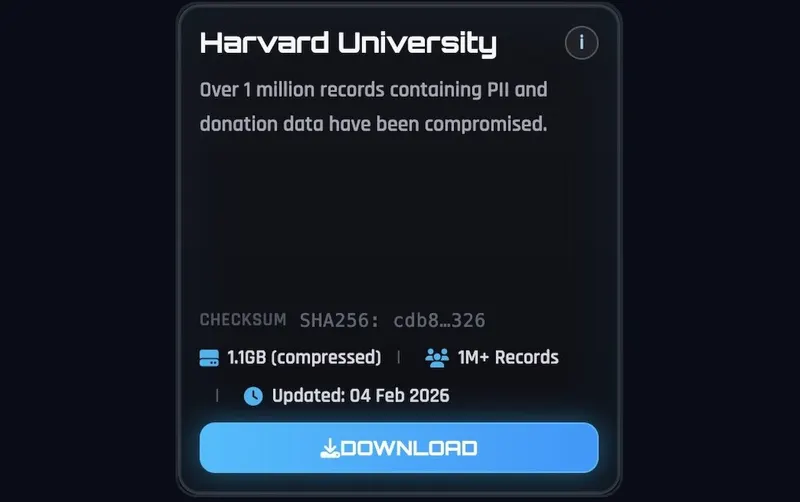
Група-вимагач ShinyHunters взяла на себе відповідальність за злам і стверджувала, що викрала понад 1 млн записів з ідентифікаційними даними та відомостями про пожертви. На початку лютого зловмисники виклали на своєму сайті у даркнеті архів обсягом 1,1 ГБ після того, як Harvard відмовився платити викуп.
Ширший контекст
У листопаді 2025 року про подібні інциденти також повідомили дві інші школи Ivy League — Princeton University та University of Pennsylvania, підтвердивши доступ зловмисників до даних донорів. Окремо в жовтні 2025-го Harvard розслідував ще один інцидент після заяви угруповання Clop про експлуатацію нульового дня в Oracle E-Business Suite. Через ту ж вразливість у серпні 2025-го постраждав University of Phoenix — з баз було викрадено дані майже 3,5 млн студентів, співробітників і постачальників.
Фото: BleepingComputer