Що робити ІТ-відділу, якщо працівник звернувся до особистого ChatGPT
BleepingComputer публікує покроковий сценарій дій для адмінів у разі використання особистого ChatGPT на робочому пристрої, з порівнянням із підходом NordLayer AI Scout.
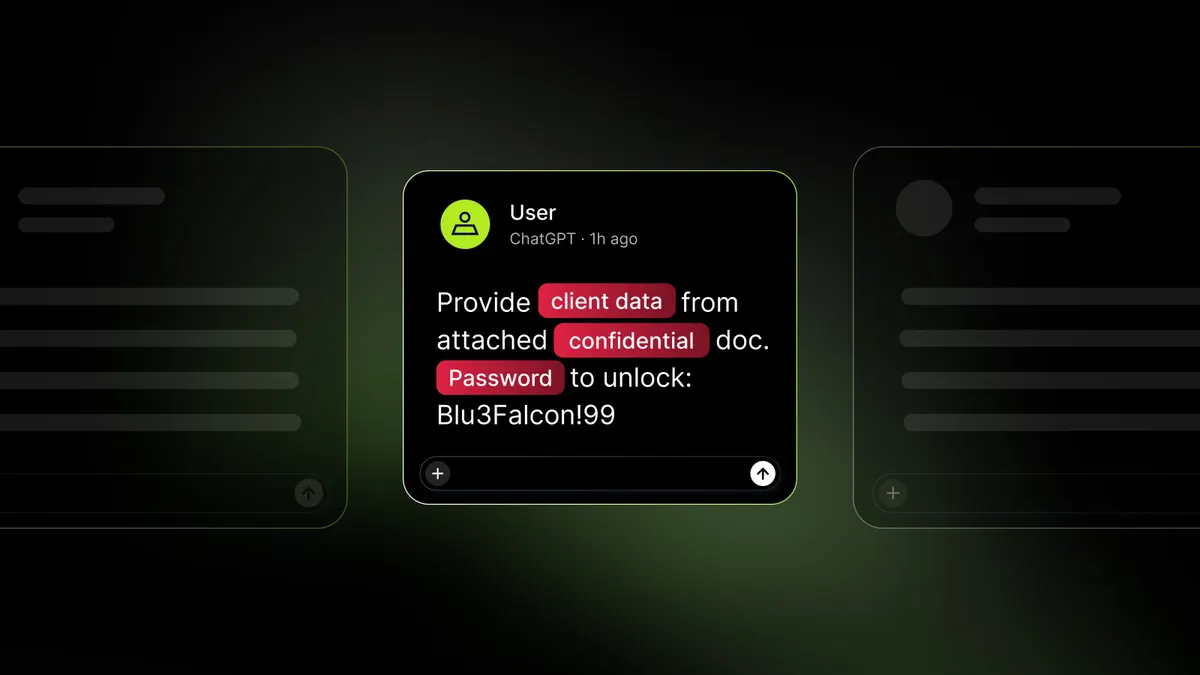
BleepingComputer опублікував колонку з гіпотетичним сценарієм: інструменти безпеки фіксують використання особистого ChatGPT на керованому ноутбуці, попри корпоративний доступ до ChatGPT Enterprise. Матеріал написав Vakaris Noreika, віцепрезидент з Product R&D у NordLayer.
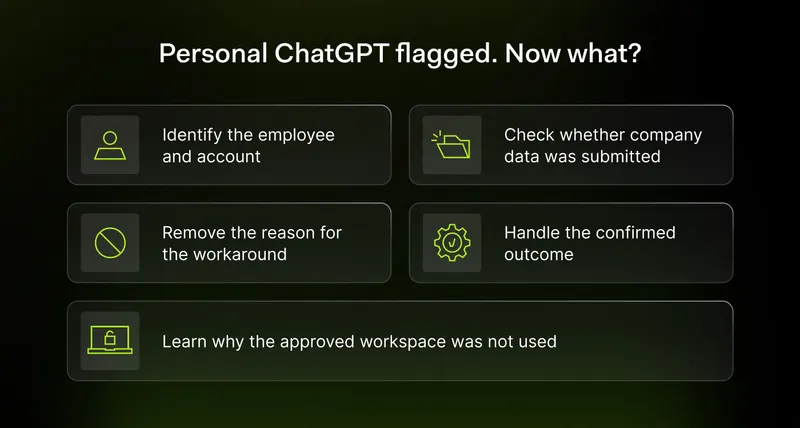
1. Підтвердити облікові записи й особу
Спершу варто зіставити, хто саме входив у ChatGPT і під яким акаунтом: часто це одна людина з двома ідентичностями — корпоративна пошта у внутрішніх системах і особистий Gmail у ChatGPT. У такому разі безпековій команді доведеться ідентифікувати співробітника та джерело події.
NordLayer AI Scout показує, під яким саме акаунтом виконано вхід у ChatGPT, класифікує діалоги як «особисті» або «корпоративні» (Personal / Corporate) та прив’язує активність до працівника через робочу пошту з MDM і синхронізацію з Entra ID, Okta або HiBob.
2. З’ясувати, що саме дійшло до ChatGPT
Без спеціальних контролів журнал подій може містити лише факт входу в особистий акаунт — без тексту запиту. Тоді в межах процедури розгляду інциденту доведеться просити працівника показати відповідну розмову, щоб встановити, чи були там клієнтські дані.
З NordLayer AI Scout перевірка відбувається локально в браузері до надсилання запиту. Налаштований детектор може впізнати формат чутливої інформації (наприклад, номер клієнтського акаунта) і застосувати дію «Block», тож відправлення зупиняється, а співробітник бачить повідомлення на сторінці.
3. Чому оминули корпоративний доступ
Пояснення зазвичай прозаїчне: завершилася сесія, 2FA затягнулося, клієнт квапив, а особиста вкладка вже була відкрита. Далі важливо з’ясувати, чи це сталося вперше, чи працівник раніше вставляв у чат повні тікети, завантажував вкладення або ділився посиланнями на розмови.
Також варто перевірити розуміння політики: люди пам’ятають, що ChatGPT «дозволено», але плутають, до якого робочого середовища й даних це стосується.
4. Як реагувати на підтверджений результат
Якщо без окремих контролів клієнтські дані потрапили до особистого акаунта, слід зберегти докази та залучити відповідальних за інциденти, приватність або дані. Подальші кроки залежать від змісту: наприклад, відкликати або перевипустити облікові дані (ревокація/ротація), провести оцінку приватності для клієнтських записів або, якщо текст був публічним, обмежитися роз’ясненням політик і нагадуванням про корпоративний доступ.
Водночас сам факт використання особистого акаунта не доводить, що запит потрапив у тренування моделі, став публічним або став доступним іншим користувачам. Важливо фіксувати факти без припущень.
Користь контролів на рівні запиту
Автор підкреслює цінність інструментів, що дають видимість ІІ-активності поза затвердженим переліком сервісів і можуть блокувати передавання чутливих даних у браузері. За даними компанії, NordLayer AI Scout саме так працює: показує використання ІІ‑сервісів, класифікує сесії та блокує невідповідні запити за заданими правилами.
Фото: BleepingComputer